#D盾通过规则,临时禁止了
PHP_SESSION_UPLOAD_PROGRESS
如果有误拦,请用户自己加白。
#通过设置 php.ini 来临时禁止
session.upload_progress.enabled = 0
----------------------------------------------------------------------------------------------
https://github.com/ikow/php2shell-poc
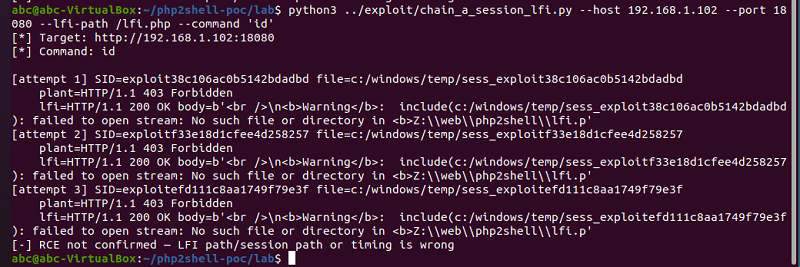
测试了里的 2个poc示例,想利用引用方式获取权限,在有D盾保护的情况下是行不通的,因为D盾默认禁止
session文件的引用,这功能是很早很早以前就有的了,所以用户不必太过于担心。
临时禁止PHP_SESSION_UPLOAD_PROGRESS 相关的POST,如果某脚本需要这类功能自己加白吧。
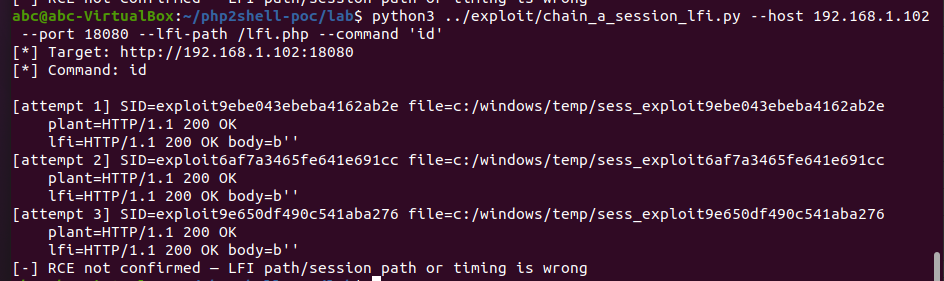
使用 php2shell 的 poc 在测试iis环境,session 内容是空的,看着像是无法实现,至于为什么,暂时不清楚。(linux下是有问题的)
下图为没有D盾的执行情况
开始D盾后,引用访问会被阻断
因为有用户害怕网站被攻击,而网站又无法升级最新的php版本,
直接把php关了,所以特意加了临时规则来限制php2shell攻击.
用户可以继续开放网站,有问题请反馈。
----------------------------------------------------------------------------------------------
补丁未至,攻击先行:PHP2Shell 在野攻击全记录
https://mp.weixin.qq.com/s/VMk5o23AC-tTptFM5rU8pg
php2shell漏洞全球暴雷:CVSS 9.2双高危漏洞排查与修复全流程,手把手教你自查PHP服务器是否中招
https://zhuanlan.zhihu.com/p/2096552612074086725
 粤公网安备 44030702000337号